
তথ্যপ্রযুক্তি ডেস্ক
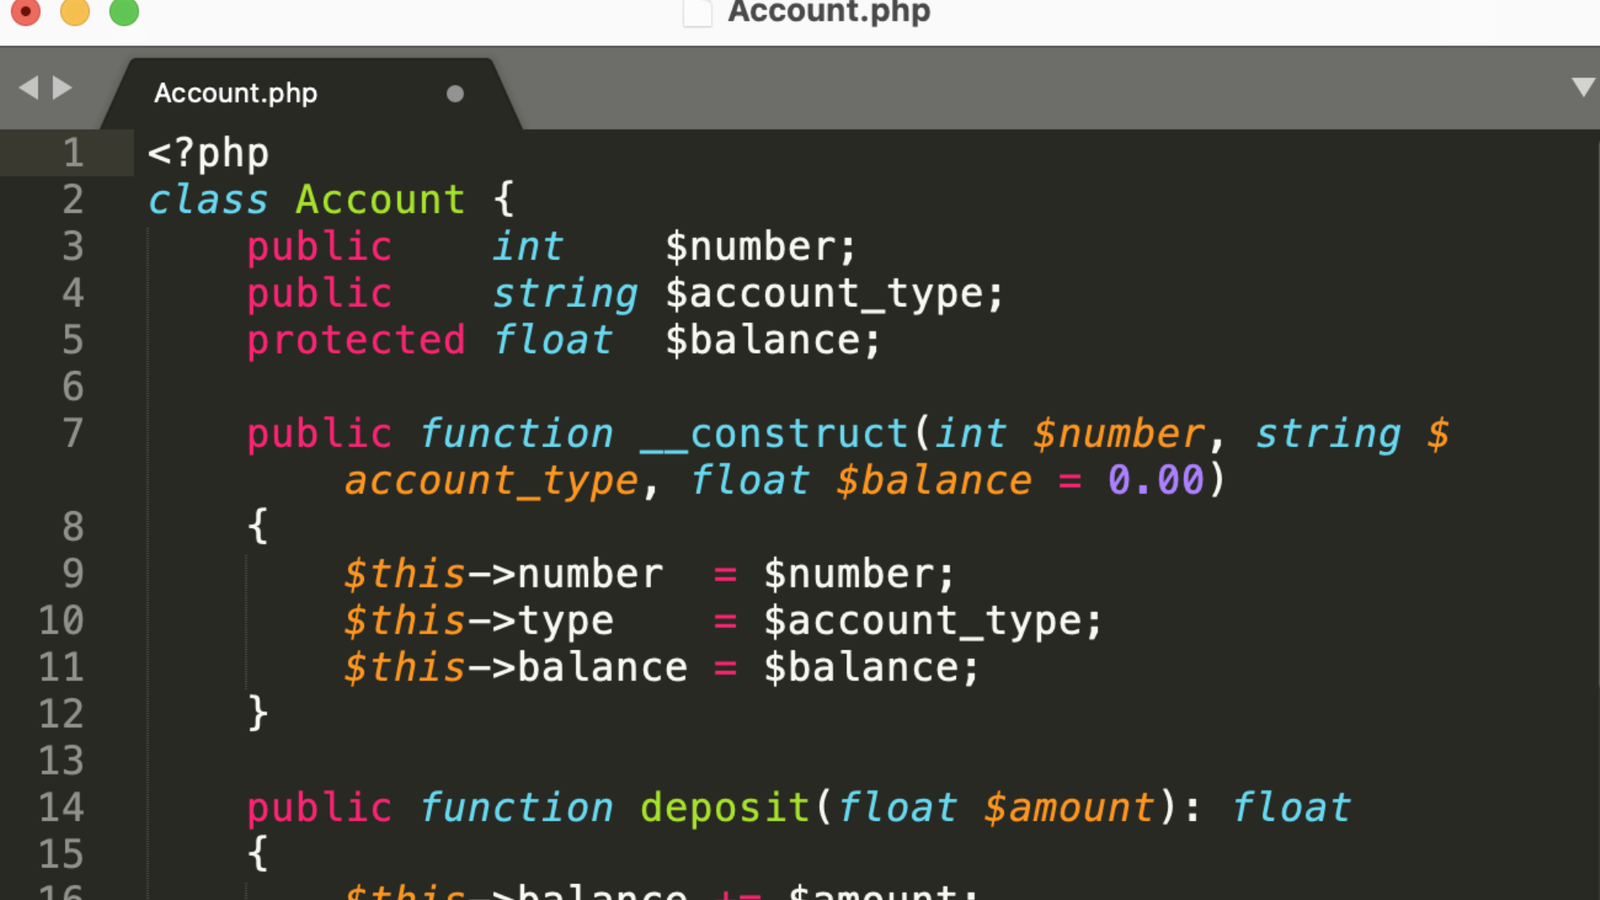
ঢাকা: বিশ্বব্যাপী ইন্টারনেটের প্রায় ৮০ শতাংশ ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশনের প্রাণভোমরা হিসেবে ব্যবহৃত জনপ্রিয় ওপেন-সোর্স স্ক্রিপ্টিং ভাষা পিএইচপিতে (PHP) এক অত্যন্ত মারাত্মক ও ভয়াবহ নিরাপত্তা ত্রুটি শনাক্ত হয়েছে। আন্তর্জাতিক সাইবার নিরাপত্তা গবেষকদের মতে, এই ত্রুটির সুযোগ নিয়ে দুর্বৃত্তরা দূরবর্তী স্থান থেকে যেকোনো ওয়েব সার্ভারে অননুমোদিতভাবে ক্ষতিকর কোড এক্সিকিউট (আরসিই—Remote Code Execution) করে পুরো সার্ভারের নিয়ন্ত্রণ নিজেদের হাতে নিয়ে নিতে সক্ষম। এই চরম ঝুঁকির মুখে বিশ্বজুড়ে ব্যাংকিং, ই-কমার্স এবং সংবাদ মাধ্যমের বহু আন্তর্জাতিক পোর্টাল সাময়িকভাবে তাদের পরিষেবা সীমিত বা বন্ধ রেখেছে।
সাইবার সুরক্ষা সংস্থাগুলো জানিয়েছে, পিএইচপির সাম্প্রতিক কয়েকটি সংস্করণে ‘সিভিই’ কোডে চিহ্নিত এই বাগটি সিস্টেমের ইনপুট ভ্যালিডেশনের দুর্বলতাকে নিশানা করে তৈরি করা হয়েছে। বিশেষ করে উইন্ডোজ অপারেটিং সিস্টেমে পরিচালিত অ্যাপাচি বা এনজিনিক্স সার্ভারগুলো এই ম্যালিশিয়াস অ্যাটাকের জন্য সবচেয়ে বেশি উন্মুক্ত ছিল। হ্যাকাররা মাত্র একটি বিশেষ কমান্ড পাঠিয়ে ডেটাবেজ মুছে ফেলা, ব্যবহারকারীর সংবেদনশীল গোপনীয় পাসওয়ার্ড চুরি এবং সাইটে ম্যালওয়্যার বা র্যানসমওয়্যার ছড়িয়ে দিতে পারছিল।
এই ত্রুটিটি জনসমক্ষে প্রকাশ পাওয়ার সঙ্গে সঙ্গেই পিএইচপির অফিশিয়াল কোর ডেভেলপার টিম জরুরি ভিত্তিতে সব সংস্করণগুলোর জন্য সিকিউরিটি প্যাচ ও আপডেট উন্মুক্ত করেছে। আন্তর্জাতিক সাইবার ইমার্জেন্সি রেসপন্স টিমগুলো (সিইআরটি) অবিলম্বে বিশ্বের প্রতিটি সিস্টেম অ্যাডমিনিস্ট্রেটর ও ওয়েব ডেভেলপারকে তাদের পিএইচপি ভার্সন দ্রুততম সময়ে আপগ্রেড করার জন্য ‘রেড অ্যালার্ট’ জারি করেছে।
বাংলাদেশ কম্পিউটার কাউন্সিলের সাইবার নিরাপত্তা বিশেষজ্ঞরা জানিয়েছেন, দেশীয় সরকারি ও বেসরকারি বহু গুরুত্বপূর্ণ ওয়েবসাইট পিএইচপি প্ল্যাটফর্মে নির্মিত হওয়ায় এখনই জরুরি নিরাপত্তা ব্যবস্থা গ্রহণ না করলে মারাত্মক তথ্য ফাঁসের ঝুঁকি তৈরি হতে পারে। সমস্ত ওয়েবমাস্টারদের অবিলম্বে সার্ভারের অ্যাক্সেস লগ পর্যবেক্ষণ করতে এবং পিএইচপির সর্বশেষ ফিক্সড প্যাচে সিস্টেম মাইগ্রেট করার আহ্বান জানানো হয়েছে।
বাংলাফ্লো/এম এইচ এইচ